YubiKey en sanidad y despachos legales: por qué la autenticación básica no es suficiente
La AEPD registró 93 notificaciones de brechas de seguridad en el sector sanitario entre 2024 y abril de 2026, el segundo sector más afectado en España tras turismo (AEPD, dashboard de notificaciones). En despachos legales el problema es distinto pero igual de real: basta un correo mal enviado para filtrar datos de clientes protegidos por secreto profesional.
Sanidad y legal comparten algo que los convierte en objetivo prioritario: gestionan datos de terceros altamente sensibles, con obligación normativa de protegerlos. Un fallo de acceso no es solo un problema técnico — es una responsabilidad legal directa.
Sanidad: historiales clínicos bajo el artículo 9 del RGPD
Los datos de salud están clasificados como categoría especial bajo el artículo 9 del RGPD. Su tratamiento está restringido a excepciones tasadas, y una brecha que los exponga conlleva sanciones más severas que las de datos personales ordinarios — la AEPD puede imponer multas de hasta 20 millones de euros o el 4% de la facturación global.
Un acceso no autorizado a un historial clínico no es una hipótesis lejana. Con 93 notificaciones en el periodo analizado, el sector sanitario español concentra buena parte de los incidentes reportados a la AEPD. La exposición no depende solo del tamaño del centro — una consulta pequeña con acceso compartido por contraseña está igual de expuesta que un hospital grande.
No suele ser un ataque sofisticado. Es una contraseña reutilizada, compartida por email o interceptada por phishing — el punto de entrada más común a sistemas con datos clínicos.
Legal: secreto profesional y expedientes de clientes
El secreto profesional obliga a cualquier despacho a proteger la información de sus clientes con el mismo rigor que exige el RGPD. La AEPD ya ha sancionado casos que no tienen nada de sofisticado: un despacho de Gerona recibió una multa de 10.000€ por enviar un correo sin copia oculta a ocho destinatarios, revelando sus datos personales entre sí.
No hace falta un ciberataque para exponer un expediente. Basta un acceso compartido, una cuenta sin segundo factor o un correo mal configurado. La consecuencia es la misma: responsabilidad del despacho ante el cliente y ante la AEPD.
Por qué el 2FA por SMS o app no es suficiente aquí
El código por SMS o por app de autenticación (TOTP) puede interceptarse con phishing en tiempo real — el atacante crea una página falsa, captura el código en el momento y lo usa antes de que caduque. Es el método de acceso no autorizado más común hoy.
Una YubiKey basada en el protocolo FIDO2 elimina ese hueco. La autenticación va ligada al dominio real del servicio — una página falsa no puede completar el proceso, aunque el usuario caiga en el engaño. No es una capa más de fricción: es un tipo de protección distinto.
Cómo implementar YubiKey en sanidad y despachos legales
Historia clínica electrónica, correo corporativo, gestor documental o plataforma de expedientes — empieza por lo que da acceso a datos de terceros.
La mayoría de plataformas de historia clínica y gestores legales modernos ya soportan FIDO2. Consulta con tu proveedor de software antes de comprar.
El registro tarda minutos por usuario. Recomendable tener una llave de backup registrada desde el primer día, por si se pierde la principal.
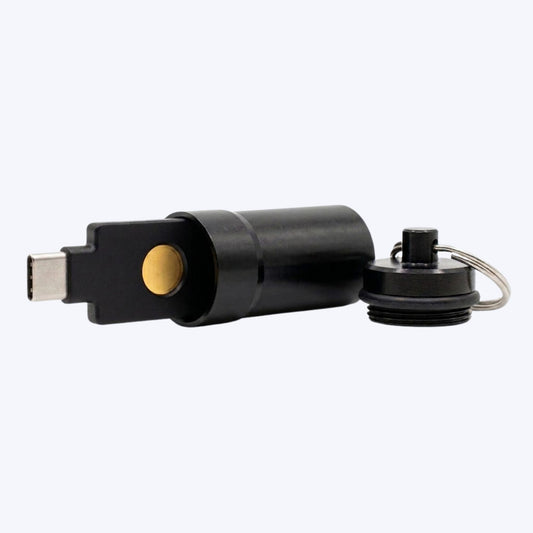
Una llave sin protección se raya y se pierde con el uso diario. Fundas o bandejas tipo tarjeta reducen ese riesgo sin añadir volumen.
Modelos compatibles
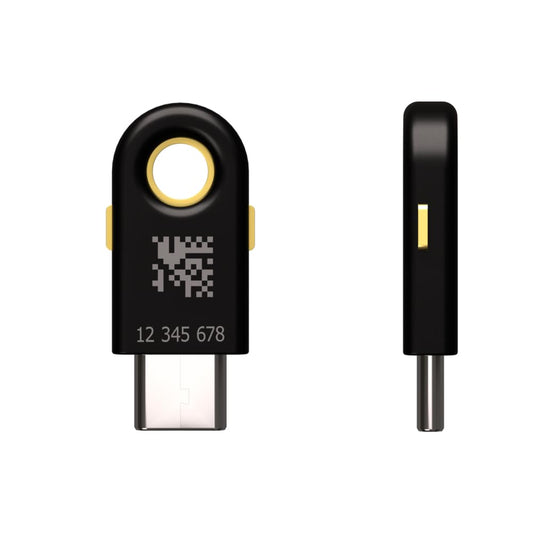
Los accesorios Holdtag son compatibles con estos 4 modelos, verificados:
| Modelo | Compatible |
|---|---|
| YubiKey 5 NFC | ✅ Sí |
| YubiKey 5C NFC | ✅ Sí |
| Security Key NFC | ✅ Sí |
| Security Key C NFC | ✅ Sí |
Accesorios para llevarla en el día a día clínico o de despacho
Fabricados en España (UE). El NFC funciona sin sacar la llave de la funda o bandeja.

Bandeja YubiKey — 2 Ranuras
Formato tarjeta de crédito, cabe en cualquier cartera. Ideal para llevar llave principal + backup, tal y como recomienda el paso 3.

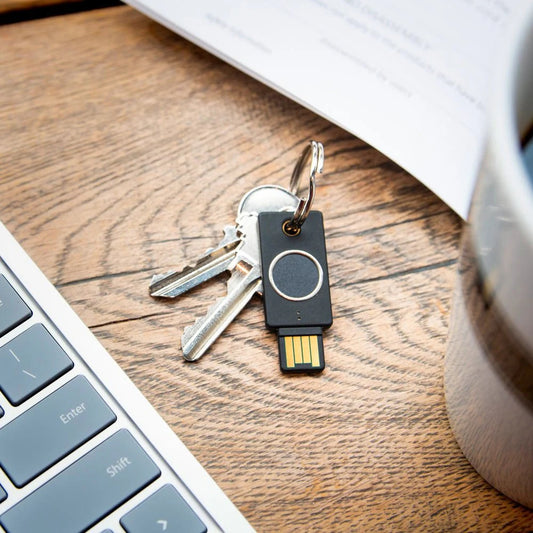
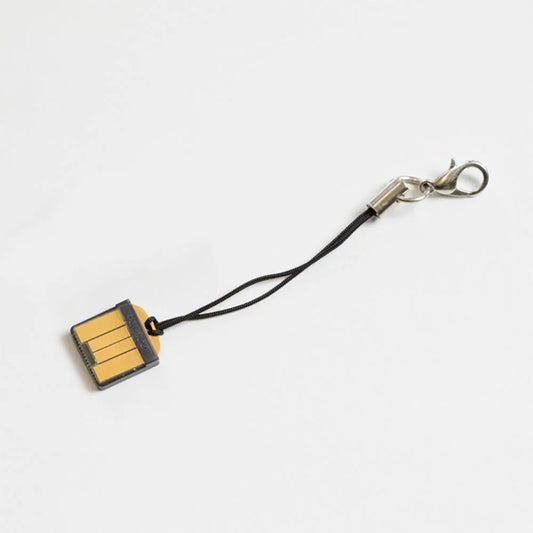
Llavero con Lanyard
Protección contra golpes y arañazos del uso diario en consulta o despacho. Compatible con NFC sin sacar la llave.
¿Merece la pena para tu centro o despacho?
Si gestionas historiales clínicos o expedientes de clientes, sí — el coste de una llave es mínimo frente a la exposición real ante la AEPD. Para un despacho unipersonal sin acceso a datos especialmente sensibles, un gestor de contraseñas con 2FA por app puede ser suficiente de entrada.
No sustituye una política de seguridad completa — es una pieza, no la solución entera.
Preguntas frecuentes
¿Es obligatorio por ley usar YubiKey en sanidad o despachos legales?
No existe una ley que exija específicamente YubiKey. El RGPD exige medidas de seguridad "apropiadas al riesgo" — una autenticación fuerte frente a phishing es una de las formas de cumplir esa exigencia, no la única.
¿Sirve para varios usuarios en el mismo centro o despacho?
Sí. Cada persona necesita su propia llave registrada en su cuenta — no es una llave compartida entre el equipo.
¿Qué pasa si se pierde la llave?
Por eso se recomienda registrar una llave de backup desde el principio (ver paso 3). Sin backup, recuperar el acceso depende del proceso de recuperación de cada plataforma.
¿El NFC funciona sin sacar la llave de la funda?
Sí, en las fundas y bandejas de PLA+ de Holdtag. En la funda metálica con rosca (LL-Y03) el NFC queda bloqueado por el metal y requiere sacar la llave.
TE PUEDE INTERESAR
 YubiKey para el sector público: normativas de seguridad en Europa
Como Afiliado de Amazon, obtengo ingresos por las compras adscritas que cumplen los requisitos aplicables.