YubiKey im Gesundheitswesen und in Anwaltskanzleien: Warum die grundlegende Authentifizierung nicht ausreicht
Die AEPD registrierte 93 Meldungen von Sicherheitsverletzungen im Gesundheitssektor zwischen 2024 und April 2026, der zweithäufigste betroffene Sektor in Spanien nach dem Tourismus (AEPD, Benachrichtigungsdashboard). In Anwaltskanzleien ist das Problem anders, aber genauso real: Eine falsch versendete E-Mail reicht aus, um Kundendaten offenzulegen, die durch Berufsgeheimnis geschützt sind.
Gesundheitswesen und Rechtswesen haben etwas gemeinsam, das sie zum vorrangigen Ziel macht: Sie verwalten hochsensible Daten von Dritten mit der rechtlichen Verpflichtung, diese zu schützen. Ein Zugriffsfehler ist nicht nur ein technisches Problem — es ist eine direkte rechtliche Verantwortung.
Gesundheitswesen: Patientenakten unter Artikel 9 der DSGVO
Gesundheitsdaten sind gemäß Artikel 9 der DSGVO als besondere Kategorie klassifiziert. Ihre Verarbeitung ist auf begrenzte Ausnahmen beschränkt, und eine Verletzung, die diese offenlegt, führt zu schärferen Sanktionen als bei gewöhnlichen personenbezogenen Daten — die AEPD kann Bußgelder von bis zu 20 Millionen Euro oder 4 % des globalen Umsatzes verhängen.
Ein unbefugter Zugriff auf eine Patientenakte ist keine entfernte Möglichkeit. Mit 93 Meldungen im analysierten Zeitraum konzentriert der spanische Gesundheitssektor einen großen Teil der an die AEPD gemeldeten Vorfälle. Die Exposition hängt nicht nur von der Größe der Einrichtung ab — eine kleine Praxis mit passwortgeschütztem gemeinsamen Zugang ist genauso exponiert wie ein großes Krankenhaus.
Es ist normalerweise kein ausgefeilter Angriff. Es ist ein wiederverwendetes Passwort, das per E-Mail geteilt oder durch Phishing abgefangen wird — der häufigste Einstiegspunkt in Systeme mit Patientendaten.
Rechtswesen: Berufsgeheimnis und Mandantenakten
Das Berufsgeheimnis verpflichtet jede Kanzlei, die Informationen ihrer Mandanten mit der gleichen Sorgfalt zu schützen, wie sie die DSGVO verlangt. Die AEPD hat bereits Fälle sanktioniert, die nichts Ausgefeiltes haben: Eine Kanzlei in Girona erhielt eine Geldbuße von 10.000 € dafür, dass sie eine E-Mail ohne Blindkopie an acht Empfänger versendet hatte und damit deren personenbezogene Daten untereinander offenlegte.
Es braucht keinen Cyberangriff, um eine Mandantenakte offenzulegen. Ein gemeinsamer Zugriff, ein Konto ohne zweiten Faktor oder eine falsch konfigurierte E-Mail reichen aus. Die Folge ist die gleiche: Haftung der Kanzlei gegenüber dem Mandanten und gegenüber der AEPD.
Warum 2FA per SMS oder App hier nicht ausreicht
Der Code per SMS oder Authentifizierungs-App (TOTP) kann durch Echtzeit-Phishing abgefangen werden — der Angreifer erstellt eine gefälschte Seite, erfasst den Code sofort und nutzt ihn, bevor er abläuft. Es ist die häufigste Methode für unbefugte Zugriffe heute.
Ein YubiKey basierend auf dem FIDO2-Protokoll schließt diese Lücke. Die Authentifizierung ist an die echte Domain des Dienstes gebunden — eine gefälschte Seite kann den Prozess nicht abschließen, auch wenn der Nutzer auf den Betrug hereinfällt. Es ist keine zusätzliche Reibungsebene: Es ist eine andere Art des Schutzes.
So implementieren Sie YubiKey im Gesundheitswesen und in Anwaltskanzleien
Elektronische Patientenakte, Unternehmens-E-Mail, Dokumentenmanagementsystem oder Mandantenverwaltungsplattform — beginnen Sie mit dem, was Zugriff auf Daten von Dritten ermöglicht.
Die meisten modernen Systeme für elektronische Patientenakten und Mandantenverwaltung unterstützen bereits FIDO2. Überprüfen Sie vor dem Kauf die Kompatibilität mit Ihrem Softwareanbieter.
Die Registrierung dauert pro Nutzer nur Minuten. Es ist empfehlenswert, von Anfang an einen Backup-Schlüssel zu registrieren, falls der Hauptschlüssel verloren geht.
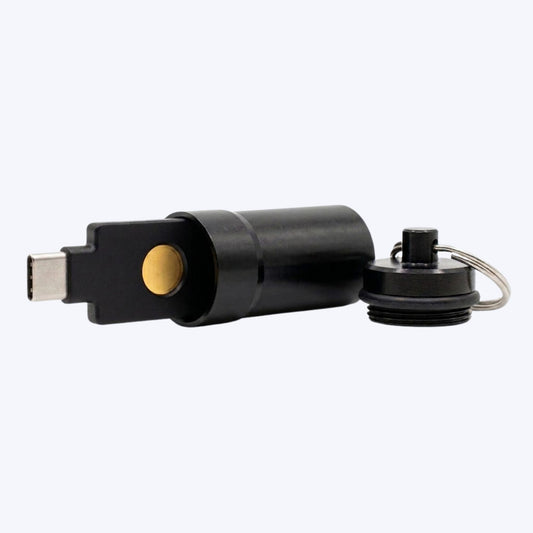
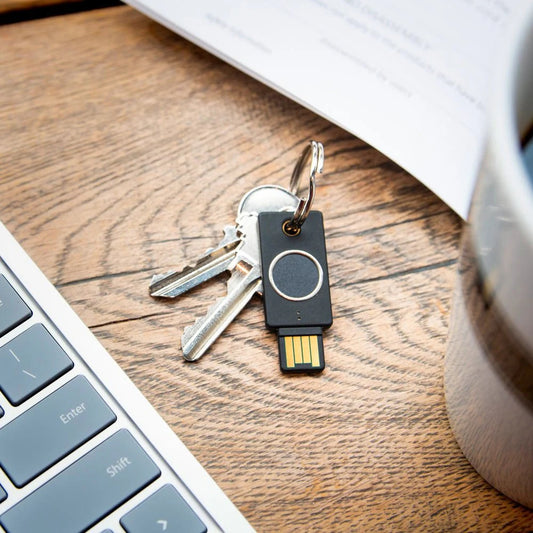
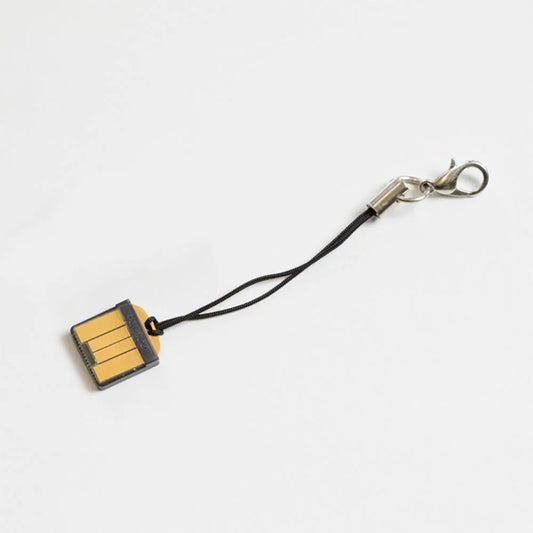
Ein ungeschützter Schlüssel verkratzt sich und geht durch tägliche Nutzung verloren. Schutzhüllen oder kartenförmige Behälter reduzieren dieses Risiko, ohne zusätzliches Volumen zu schaffen.
Kompatible Modelle
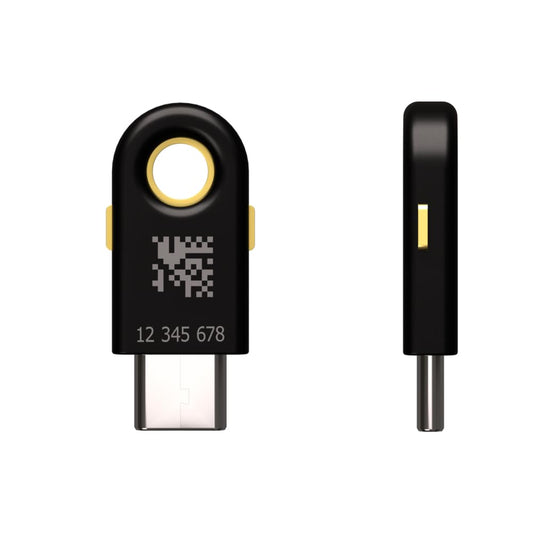
Die Holdtag-Zubehörteile sind mit diesen 4 geprüften Modellen kompatibel:
| Modell | Kompatibel |
|---|---|
| YubiKey 5 NFC | ✅ Ja |
| YubiKey 5C NFC | ✅ Ja |
| Security Key NFC | ✅ Ja |
| Security Key C NFC | ✅ Ja |
Zubehör für den täglichen Einsatz in Klinik oder Kanzlei
Hergestellt in Spanien (EU). NFC funktioniert, ohne den Schlüssel aus der Hülle oder dem Behälter zu nehmen.

YubiKey-Behälter — 2 Fächer
Im Kreditkartenformat, passt in jede Geldbörse. Ideal, um Hauptschlüssel + Backup zu transportieren, wie in Schritt 3 empfohlen.

Schlüsselanhänger mit Lanyard
Schutz vor Stößen und Kratzern durch tägliche Nutzung in Klinik oder Kanzlei. NFC-kompatibel, ohne den Schlüssel herauszunehmen.
Lohnt sich das für Ihr Zentrum oder Ihre Kanzlei?
Wenn Sie Patientenakten oder Mandantenakten verwalten, ja — die Kosten für einen Schlüssel sind minimal im Vergleich zur echten Exposition gegenüber der AEPD. Für eine Einzelperson-Kanzlei ohne Zugriff auf besonders sensible Daten kann ein Passwortmanager mit 2FA per App zu Beginn ausreichen.
Es ersetzt keine umfassende Sicherheitsrichtlinie — es ist ein Baustein, nicht die ganze Lösung.
Häufig gestellte Fragen
Ist die Nutzung von YubiKey im Gesundheitswesen oder in Anwaltskanzleien rechtlich vorgeschrieben?
Es gibt kein Gesetz, das YubiKey speziell vorschreibt. Die DSGVO verlangt Sicherheitsmaßnahmen, die „dem Risiko angemessen" sind — starke Authentifizierung gegen Phishing ist eine Möglichkeit, diese Anforderung zu erfüllen, aber nicht die einzige.
Kann ein Schlüssel von mehreren Nutzern im gleichen Zentrum oder der gleichen Kanzlei verwendet werden?
Ja. Jede Person benötigt ihren eigenen Schlüssel, der in ihrem Konto registriert ist — es ist kein Schlüssel, der vom Team geteilt wird.
Was passiert, wenn der Schlüssel verloren geht?
Deshalb wird empfohlen, von Anfang an einen Backup-Schlüssel zu registrieren (siehe Schritt 3). Ohne Backup hängt die Wiederherstellung des Zugriffs vom Wiederherstellungsprozess jeder Plattform ab.
Funktioniert NFC, ohne den Schlüssel aus der Hülle zu nehmen?
Ja, in den PLA+-Hüllen und Behältern von Holdtag. In der Metallhülle mit Gewinde (LL-Y03) wird NFC durch das Metall blockiert und erfordert, den Schlüssel herauszunehmen.
DAS KÖNNTE SIE INTERESSIEREN
 YubiKey für den öffentlichen Sektor: Sicherheitsnormen in Europa
Als Amazon-Partner verdiene ich an qualifizierten Käufen.