YubiKey in sanità e studi legali: perché l'autenticazione di base non è sufficiente
L'AEPD ha registrato 93 notifiche di violazioni di sicurezza nel settore sanitario tra il 2024 e aprile 2026, il secondo settore più colpito in Spagna dopo il turismo (AEPD, dashboard di notifiche). Negli studi legali il problema è diverso ma altrettanto reale: basta un'email mal inviata per esporre dati di clienti protetti dal segreto professionale.
Sanità e settore legale condividono qualcosa che li rende un obiettivo prioritario: gestiscono dati di terzi altamente sensibili, con obbligo normativo di proteggerli. Un guasto di accesso non è solo un problema tecnico — è una responsabilità legale diretta.
Sanità: cartelle cliniche secondo l'articolo 9 del RGPD
I dati sanitari sono classificati come categoria speciale secondo l'articolo 9 del RGPD. Il loro trattamento è limitato a eccezioni specifiche, e una violazione che li esponga comporta sanzioni più severe rispetto ai dati personali ordinari — l'AEPD può imporre multe fino a 20 milioni di euro o il 4% del fatturato globale.
Un accesso non autorizzato a una cartella clinica non è un'ipotesi remota. Con 93 notifiche nel periodo analizzato, il settore sanitario spagnolo concentra gran parte degli incidenti segnalati all'AEPD. L'esposizione non dipende solo dalle dimensioni del centro — uno studio piccolo con accesso condiviso tramite password è altrettanto esposto di un grande ospedale.
Di solito non è un attacco sofisticato. È una password riutilizzata, condivisa via email o intercettata tramite phishing — il punto di ingresso più comune ai sistemi con dati clinici.
Settore legale: segreto professionale e fascicoli dei clienti
Il segreto professionale obbliga qualsiasi studio a proteggere le informazioni dei propri clienti con lo stesso rigore richiesto dal RGPD. L'AEPD ha già sanzionato casi che non hanno nulla di sofisticato: uno studio di Girona ha ricevuto una multa di 10.000€ per aver inviato un'email senza copia nascosta a otto destinatari, rivelando i loro dati personali tra loro.
Non è necessario un attacco informatico per esporre un fascicolo. Basta un accesso condiviso, un account senza secondo fattore o un'email mal configurata. La conseguenza è la stessa: responsabilità dello studio verso il cliente e verso l'AEPD.
Perché l'autenticazione a due fattori via SMS o app non è sufficiente qui
Il codice via SMS o tramite app di autenticazione (TOTP) può essere intercettato in tempo reale con phishing — l'attaccante crea una pagina falsa, cattura il codice nel momento e lo utilizza prima che scada. È il metodo di accesso non autorizzato più comune oggi.
Una YubiKey basata sul protocollo FIDO2 elimina questa lacuna. L'autenticazione è collegata al dominio reale del servizio — una pagina falsa non può completare il processo, anche se l'utente cade nell'inganno. Non è un ulteriore livello di attrito: è un tipo di protezione diverso.
Come implementare YubiKey in sanità e studi legali
Cartella clinica elettronica, posta aziendale, gestore documentale o piattaforma di fascicoli — inizia da ciò che dà accesso ai dati di terzi.
La maggior parte delle piattaforme di cartelle cliniche e gestori legali moderni supportano già FIDO2. Consulta il tuo fornitore di software prima di acquistare.
La registrazione richiede pochi minuti per utente. Si consiglia di avere una chiave di backup registrata dal primo giorno, nel caso in cui si perda quella principale.
Una chiave senza protezione si graffia e si perde con l'uso quotidiano. Custodie o vassoi in formato carta riducono questo rischio senza aggiungere volume.
Modelli compatibili
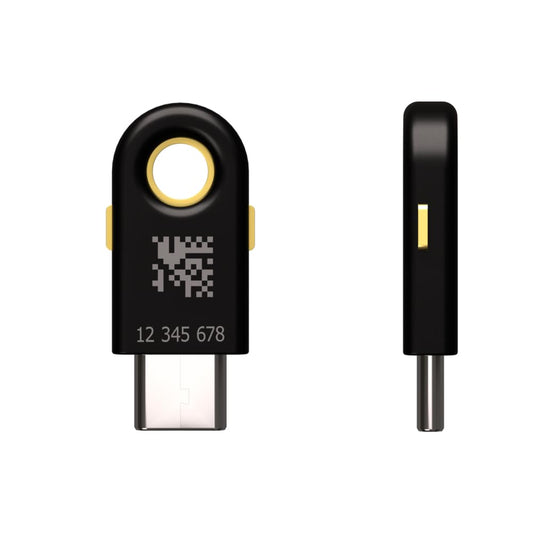
Gli accessori Holdtag sono compatibili con questi 4 modelli, verificati:
| Modello | Compatibile |
|---|---|
| YubiKey 5 NFC | ✅ Sì |
| YubiKey 5C NFC | ✅ Sì |
| Security Key NFC | ✅ Sì |
| Security Key C NFC | ✅ Sì |
Accessori per portarla nella quotidianità clinica o dello studio
Fabbricati in Spagna (UE). L'NFC funziona senza estrarre la chiave dalla custodia o dal vassoio.

Vassoio YubiKey — 2 Slot
Formato carta di credito, entra in qualsiasi portafoglio. Ideale per portare chiave principale + backup, come consigliato nel passo 3.

Portachiavi con Lanyard
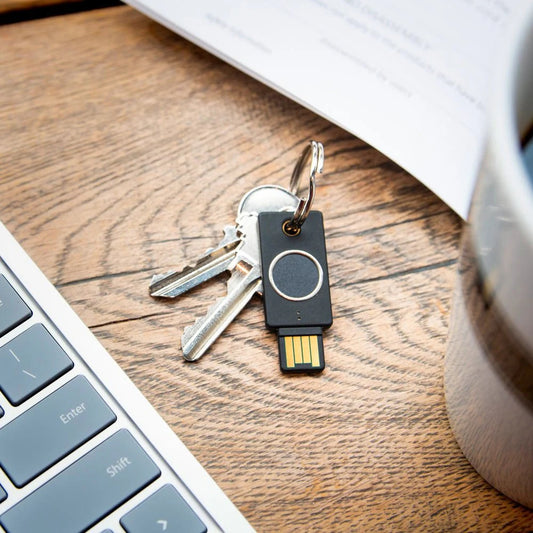
Protezione da urti e graffi dell'uso quotidiano in consulta o studio. Compatibile con NFC senza estrarre la chiave.
Vale la pena per il tuo centro o studio?
Se gestisci cartelle cliniche o fascicoli di clienti, sì — il costo di una chiave è minimo rispetto all'esposizione reale verso l'AEPD. Per uno studio unipersonale senza accesso a dati particolarmente sensibili, un gestore di password con autenticazione a due fattori via app potrebbe essere sufficiente inizialmente.
Non sostituisce una politica di sicurezza completa — è un pezzo, non la soluzione intera.
Domande frequenti
È obbligatorio per legge usare YubiKey in sanità o studi legali?
Non esiste una legge che richieda specificamente YubiKey. Il RGPD richiede misure di sicurezza "appropriate al rischio" — un'autenticazione forte contro il phishing è uno dei modi per soddisfare questo requisito, non l'unico.
Funziona per più utenti nello stesso centro o studio?
Sì. Ogni persona ha bisogno della propria chiave registrata nel proprio account — non è una chiave condivisa tra il team.
Cosa succede se si perde la chiave?
Per questo si consiglia di registrare una chiave di backup fin dall'inizio (vedi passo 3). Senza backup, il recupero dell'accesso dipende dal processo di recupero di ogni piattaforma.
L'NFC funziona senza estrarre la chiave dalla custodia?
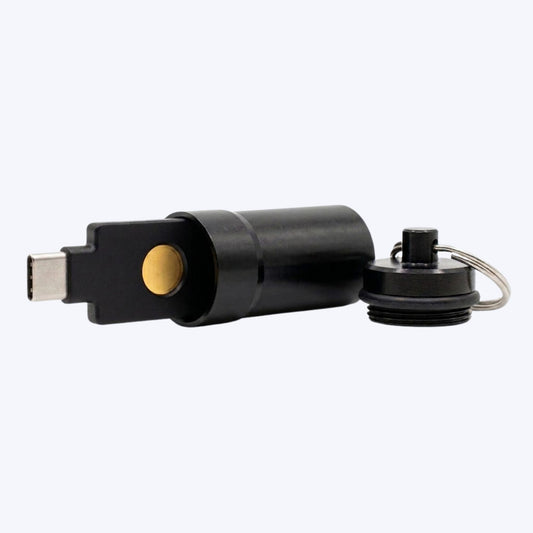
Sì, nelle custodie e nei vassoi in PLA+ di Holdtag. Nella custodia in metallo con filettatura (LL-Y03) l'NFC è bloccato dal metallo e richiede di estrarre la chiave.
POTREBBE INTERESSARTI
 YubiKey per il settore pubblico: normative di sicurezza in Europa
In qualità di Affiliato Amazon, guadagno dagli acquisti idonei.