YubiKey dans le secteur sanitaire et les cabinets juridiques : pourquoi l'authentification basique n'est pas suffisante
L'AEPD a enregistré 93 notifications de violations de sécurité dans le secteur sanitaire entre 2024 et avril 2026, le deuxième secteur le plus touché en Espagne après le tourisme (AEPD, tableau de bord des notifications). Dans les cabinets juridiques, le problème est différent mais tout aussi réel : il suffit d'un email mal envoyé pour fuiter les données des clients protégées par le secret professionnel.
La santé et le secteur juridique partagent quelque chose qui les rend cibles prioritaires : ils gèrent des données de tiers hautement sensibles, avec l'obligation légale de les protéger. Une défaillance d'accès n'est pas seulement un problème technique — c'est une responsabilité légale directe.
Santé : dossiers médicaux en vertu de l'article 9 du RGPD
Les données de santé sont classées comme catégorie spéciale en vertu de l'article 9 du RGPD. Leur traitement est limité à des exceptions spécifiques, et une violation qui les expose entraîne des sanctions plus sévères que celles applicables aux données personnelles ordinaires — l'AEPD peut imposer des amendes jusqu'à 20 millions d'euros ou 4% du chiffre d'affaires mondial.
Un accès non autorisé à un dossier médical n'est pas une hypothèse lointaine. Avec 93 notifications au cours de la période analysée, le secteur sanitaire espagnol concentre une bonne partie des incidents signalés à l'AEPD. L'exposition ne dépend pas seulement de la taille du centre — un petit cabinet avec accès partagé par mot de passe est aussi exposé qu'un grand hôpital.
Ce n'est généralement pas une attaque sophistiquée. C'est un mot de passe réutilisé, partagé par email ou intercepté par phishing — le point d'entrée le plus courant vers les systèmes contenant des données médicales.
Secteur juridique : secret professionnel et dossiers clients
Le secret professionnel oblige tout cabinet à protéger les informations de ses clients avec la même rigueur qu'exige le RGPD. L'AEPD a déjà sanctionné des cas qui n'ont rien de sophistiqué : un cabinet de Gérone a reçu une amende de 10 000€ pour avoir envoyé un email sans copie cachée à huit destinataires, révélant leurs données personnelles entre elles.
Il ne faut pas une cyberattaque pour exposer un dossier. Il suffit d'un accès partagé, d'un compte sans deuxième facteur ou d'un email mal configuré. La conséquence est la même : responsabilité du cabinet envers le client et envers l'AEPD.
Pourquoi l'authentification 2FA par SMS ou app ne suffit pas ici
Le code par SMS ou par app d'authentification (TOTP) peut être intercepté en temps réel par phishing — l'attaquant crée une fausse page, capture le code au moment et l'utilise avant qu'il n'expire. C'est la méthode d'accès non autorisé la plus courante aujourd'hui.
Une YubiKey basée sur le protocole FIDO2 élimine cette faille. L'authentification est liée au vrai domaine du service — une fausse page ne peut pas compléter le processus, même si l'utilisateur se fait piéger. Ce n'est pas une couche supplémentaire de friction : c'est un type de protection différent.
Comment implémenter YubiKey dans la santé et les cabinets juridiques
Dossier médical électronique, email corporatif, gestionnaire documentaire ou plateforme de dossiers — commencez par ce qui donne accès aux données de tiers.
La plupart des plateformes de dossiers médicaux et gestionnaires juridiques modernes supportent déjà FIDO2. Consultez votre fournisseur de logiciel avant d'acheter.
L'enregistrement prend quelques minutes par utilisateur. Il est recommandé d'avoir une clé de secours enregistrée dès le premier jour, au cas où la clé principale serait perdue.
Une clé sans protection s'égratigne et se perd avec l'usage quotidien. Des étuis ou des plateaux de type carte réduisent ce risque sans ajouter de volume.
Modèles compatibles
Les accessoires Holdtag sont compatibles avec ces 4 modèles, vérifiés :
| Modèle | Compatible |
|---|---|
| YubiKey 5 NFC | ✅ Oui |
| YubiKey 5C NFC | ✅ Oui |
| Security Key NFC | ✅ Oui |
| Security Key C NFC | ✅ Oui |
Accessoires pour la porter au quotidien en clinique ou au cabinet
Fabriqués en Espagne (UE). Le NFC fonctionne sans sortir la clé de l'étui ou de la plateau.

Plateau YubiKey — 2 Emplacements
Format carte de crédit, tient dans n'importe quel portefeuille. Idéal pour porter la clé principale + secours, comme recommandé à l'étape 3.

Porte-clés avec Lanière
Protection contre les chocs et les rayures de l'usage quotidien en consultation ou au cabinet. Compatible NFC sans sortir la clé.
Cela en vaut-il la peine pour votre centre ou cabinet ?
Si vous gérez des dossiers médicaux ou des dossiers clients, oui — le coût d'une clé est minime comparé à l'exposition réelle face à l'AEPD. Pour un cabinet unipersonnel sans accès à des données particulièrement sensibles, un gestionnaire de mots de passe avec 2FA par app peut suffire au départ.
Cela ne remplace pas une politique de sécurité complète — c'est une pièce, pas la solution entière.
Questions fréquemment posées
Est-ce obligatoire par la loi d'utiliser YubiKey dans la santé ou les cabinets juridiques ?
Il n'existe pas de loi qui exige spécifiquement YubiKey. Le RGPD exige des mesures de sécurité « appropriées au risque » — une authentification forte contre le phishing est l'une des façons de satisfaire cette exigence, mais pas la seule.
Cela fonctionne-t-il pour plusieurs utilisateurs dans le même centre ou cabinet ?
Oui. Chaque personne a besoin de sa propre clé enregistrée sur son compte — ce n'est pas une clé partagée entre l'équipe.
Que se passe-t-il si la clé est perdue ?
C'est pour cela qu'il est recommandé d'enregistrer une clé de secours dès le départ (voir étape 3). Sans secours, la récupération de l'accès dépend du processus de récupération de chaque plateforme.
Le NFC fonctionne-t-il sans sortir la clé de l'étui ?
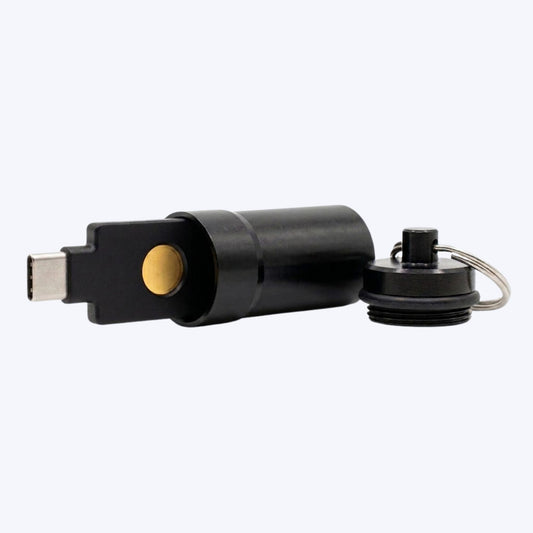
Oui, dans les étuis et les plateaux en PLA+ de Holdtag. Dans l'étui métallique avec filetage (LL-Y03), le NFC est bloqué par le métal et nécessite de sortir la clé.
CELA POURRAIT VOUS INTÉRESSER
 YubiKey pour le secteur public : normes de sécurité en Europe
En tant que partenaire Amazon, je perçois une rémunération sur les achats éligibles.