YubiKey na saúde e consultórios jurídicos: por que a autenticação básica não é suficiente
A AEPD registou 93 notificações de falhas de segurança no sector sanitário entre 2024 e abril de 2026, o segundo sector mais afectado em Espanha após turismo (AEPD, dashboard de notificações). Em escritórios legais o problema é distinto mas igualmente real: basta um email mal enviado para filtrar dados de clientes protegidos por sigilo profissional.
Saúde e legal partilham algo que os torna alvo prioritário: gerem dados de terceiros altamente sensíveis, com obrigação regulatória de os proteger. Uma falha de acesso não é apenas um problema técnico — é uma responsabilidade legal direta.
Saúde: historiais clínicos sob o artigo 9º do RGPD
Os dados de saúde estão classificados como categoria especial sob o artigo 9º do RGPD. O seu tratamento está restrito a excepções tasadas, e uma falha que os exponha implica sanções mais severas do que as de dados pessoais ordinários — a AEPD pode impor multas até 20 milhões de euros ou 4% da facturação global.
Um acesso não autorizado a um historial clínico não é uma hipótese remota. Com 93 notificações no período analisado, o sector sanitário espanhol concentra boa parte dos incidentes reportados à AEPD. A exposição não depende apenas do tamanho do centro — uma consulta pequena com acesso partilhado por palavra-passe está igualmente exposta que um hospital grande.
Não costuma ser um ataque sofisticado. É uma palavra-passe reutilizada, partilhada por email ou interceptada por phishing — o ponto de entrada mais comum a sistemas com dados clínicos.
Legal: sigilo profissional e processos de clientes
O sigilo profissional obriga qualquer escritório a proteger a informação dos seus clientes com o mesmo rigor que exige o RGPD. A AEPD já sancionou casos que não têm nada de sofisticado: um escritório de Girona recebeu uma multa de 10.000€ por enviar um email sem cópia oculta a oito destinatários, revelando os seus dados pessoais entre si.
Não é necessário um ciberataque para expor um processo. Basta um acesso partilhado, uma conta sem segundo factor ou um email mal configurado. A consequência é a mesma: responsabilidade do escritório perante o cliente e perante a AEPD.
Por que o 2FA por SMS ou app não é suficiente aqui
O código por SMS ou por app de autenticação (TOTP) pode ser interceptado com phishing em tempo real — o atacante cria uma página falsa, captura o código no momento e usa-o antes de expirar. É o método de acesso não autorizado mais comum hoje.
Uma YubiKey baseada no protocolo FIDO2 elimina essa brecha. A autenticação fica ligada ao domínio real do serviço — uma página falsa não pode completar o processo, mesmo que o utilizador caia no engano. Não é uma camada mais de fricção: é um tipo de protecção distinto.
Como implementar YubiKey em saúde e escritórios legais
Historial clínico electrónico, email corporativo, gestor documental ou plataforma de processos — começa por aquilo que dá acesso a dados de terceiros.
A maioria das plataformas de historial clínico e gestores legais modernos já suportam FIDO2. Consulta com o teu fornecedor de software antes de comprar.
O registo demora minutos por utilizador. Recomendável ter uma chave de backup registada desde o primeiro dia, caso se perca a principal.
Uma chave sem protecção risco-se e perde-se com o uso diário. Capas ou bandejas tipo cartão reduzem esse risco sem adicionar volume.
Modelos compatíveis
Os acessórios Holdtag são compatíveis com estes 4 modelos, verificados:
| Modelo | Compatível |
|---|---|
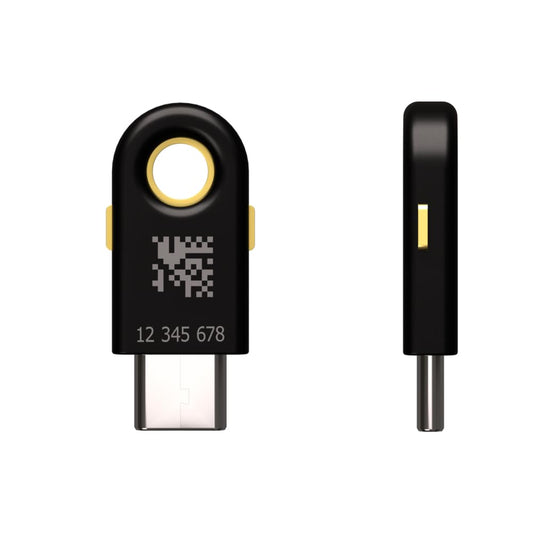
| YubiKey 5 NFC | ✅ Sim |
| YubiKey 5C NFC | ✅ Sim |
| Security Key NFC | ✅ Sim |
| Security Key C NFC | ✅ Sim |
Acessórios para levá-la no dia a dia clínico ou de escritório
Fabricados em Espanha (UE). O NFC funciona sem tirar a chave da capa ou bandeja.

Bandeja YubiKey — 2 Ranhuras
Formato cartão de crédito, cabe em qualquer carteira. Ideal para levar chave principal + backup, tal como recomenda o passo 3.

Porta-chaves com Lanyard
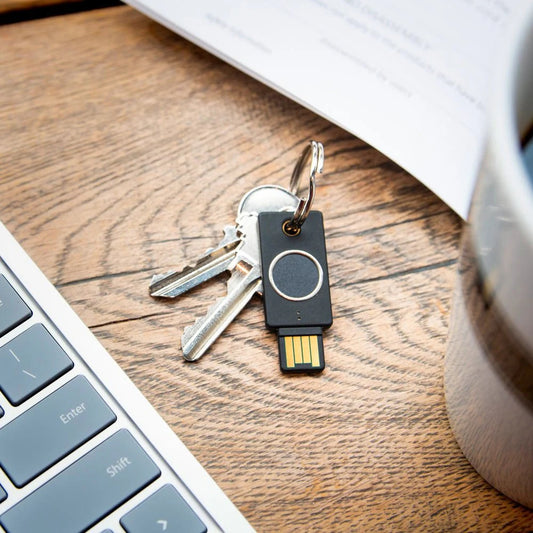
Protecção contra pancadas e riscos do uso diário em consulta ou escritório. Compatível com NFC sem tirar a chave.
Vale a pena para o teu centro ou escritório?
Se geres historiais clínicos ou processos de clientes, sim — o custo de uma chave é mínimo face à exposição real perante a AEPD. Para um escritório unipessoal sem acesso a dados especialmente sensíveis, um gestor de palavras-passe com 2FA por app pode ser suficiente de início.
Não substitui uma política de segurança completa — é uma peça, não a solução inteira.
Perguntas frequentes
É obrigatório por lei usar YubiKey em saúde ou escritórios legais?
Não existe uma lei que exija especificamente YubiKey. O RGPD exige medidas de segurança "apropriadas ao risco" — uma autenticação forte contra phishing é uma das formas de cumprir essa exigência, não a única.
Serve para vários utilizadores no mesmo centro ou escritório?
Sim. Cada pessoa precisa da sua própria chave registada na sua conta — não é uma chave partilhada entre a equipa.
O que acontece se se perder a chave?
Por isso se recomenda registar uma chave de backup desde o princípio (ver passo 3). Sem backup, recuperar o acesso depende do processo de recuperação de cada plataforma.
O NFC funciona sem tirar a chave da capa?
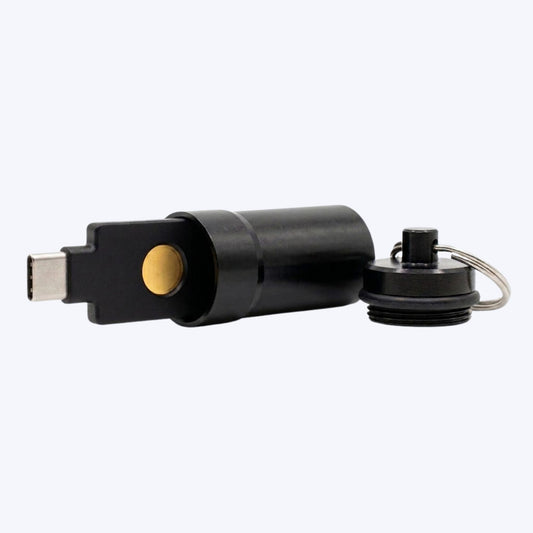
Sim, nas capas e bandejas de PLA+ de Holdtag. Na capa metálica com rosca (LL-Y03) o NFC fica bloqueado pelo metal e requer tirar a chave.
PODE INTERESSAR-TE
 YubiKey para o sector público: normativas de segurança na Europa
Como Associado da Amazon, recebo comissões por compras elegíveis.